A Fondo
¿Podemos defendernos? La nueva dimensión de los ciberataques

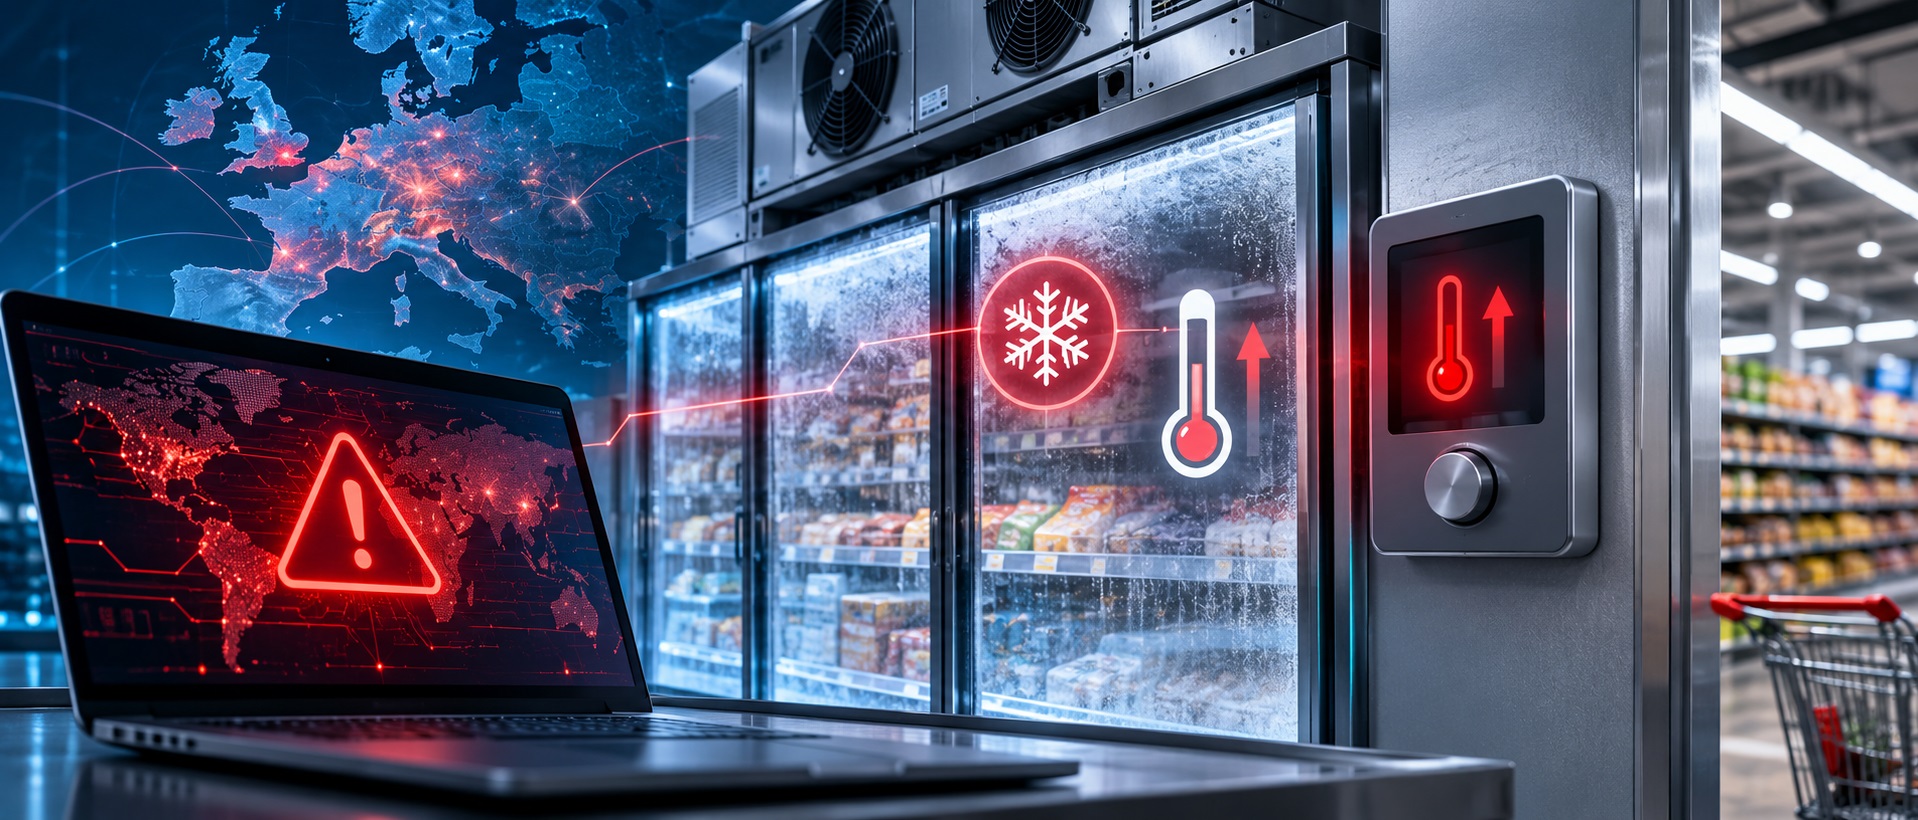
Desde mediados de octubre, una campaña tomó el control remoto de sistemas de refrigeración de supermercados y comercios en al menos siete países europeos. Los atacantes forzaron ciclos de descongelación que elevaron la temperatura hasta 50 grados y destruyeron las existencias de varias cadenas minoristas, según el aviso del Centro de Ciberseguridad de Bélgica (CCB): los vectores fueron firmware sin actualizar, interfaces de gestión expuestas a internet y contraseñas de fábrica sin cambiar. La Unión Europea publicó el 4 de noviembre una declaración conjunta de la Comisión, la agencia ENISA, Europol y la red de equipos de respuesta de los Estados miembros. Francia atribuyó este lunes los ataques del 11 y 12 de octubre contra supermercados de su territorio a la unidad ciberofensiva Shahid Kaveh, vinculada al Cuerpo de la Guardia Revolucionaria Islámica de Irán, según la declaración de su Ministerio de Exteriores. Esa atribución se limita a la oleada francesa y no se extiende a los ataques posteriores en otros países europeos.
Días antes, el robo de unos 6.400 millones de dólares de la plataforma de criptomonedas Binance se convirtió, según la firma de análisis Chainalysis, en el mayor robo de la historia de las criptomonedas, atribuido por esa misma firma al grupo TraderTraitor, vinculado a Corea del Norte. La plataforma, firmas de análisis y autoridades lograron congelar unos 2.800 millones de dólares en cuestión de días, según la misma fuente.
Frente a episodios así caben dos preguntas. La primera es si se han vuelto más ambiciosos los ataques contra empresas, instituciones y procesos democráticos. La segunda, más importante, es si podemos defendernos. Ninguna admite una respuesta de manual: no existe una estadística representativa que mida la ambición, solo indicios concretos, y la defensa no es un sí o un no, sino una lista de cosas que funcionan en distinto grado y de promesas que aún no lo hacen.

El daño físico por medios digitales tiene, además, un linaje largo: el ataque a una acería alemana que la oficina federal alemana documentó en su informe de 2014, el apagón navideño de Ucrania de 2015, el malware Industroyer de 2016 y NotPetya de 2017, recopilados por la agencia estadounidense CISA en un boletín conjunto, eran todas operaciones de Estado complejas y caras. La campaña contra la cadena de frío europea no ha necesitado nada de eso: bastó recorrer internet en busca de controladores expuestos sin protección, muchos gestionados a distancia por proveedores externos, un eslabón de la cadena de suministro cuyos ataques se duplicaron en 2025.
La velocidad y la automatización como indicios
Para entender qué ha cambiado conviene mirar la dinámica entre atacantes y defensores. Según el informe M-Trends 2026 de Mandiant, la consultora de respuesta a incidentes de Google, el tiempo medio hasta la explotación de una vulnerabilidad se ha situado en siete días negativos: la explotación ocurre de forma rutinaria antes incluso de que se publique el parche. Esta serie de datos ilustra una compresión temporal que desborda los procesos habituales de reacción. Otro indicio es un caso, no una tendencia: el 31 de agosto, un único operador empleó cientos de agentes de inteligencia artificial para explotar fallos del software de gestión de impresión PaperCut y comprometer al menos 440 instancias alojadas por 395 organizaciones identificadas en 48 países, según el informe Agents Gone Wild de GreyNoise. El mismo documento señala que en al menos una ocasión un cortafuegos de aplicaciones web logró repeler el intento.
Esta aceleración convive con dinámicas divergentes. Las vulnerabilidades divulgadas crecieron un 36% en el segundo trimestre de 2026, pero las explotadas de verdad lo hicieron solo un 10%, y el 67% de las intrusiones de ransomware siguió entrando por la vieja brecha de las credenciales comprometidas, según el informe trimestral de la aseguradora Beazley. Los pagos por ransonware, además, caían a mínimos históricos en octubre de 2025. El volumen total, eso sí, sube: Check Point Research midió en septiembre 2.803 ataques semanales por organización, un 48% más que un año antes, en un informe que destaca el auge de la suplantación de identidad y de la exposición de datos corporativos a través de herramientas de inteligencia artificial generativa. Y aunque Anthropic sostiene que su modelo Claude Mythos ha encontrado miles de vulnerabilidades desconocidas (zero-days), se trata de una afirmación del fabricante pendiente de contraste independiente.
La defensa dentro y fuera de la organización
Dentro de la empresa, las recomendaciones del aviso del CERT francés, en seguimiento desde el 12 de octubre, son las de siempre: retirar las interfaces de gestión de internet, dar acceso solo por VPN o red protegida, actualizar el firmware, cambiar las contraseñas por defecto, separar la red corporativa de la que controla la instalación física y monitorizar. El mismo organismo advierte de que restaurar de fábrica un equipo comprometido no basta si sigue expuesto, y de que mantener en internet un equipo sin soporte del fabricante (EOL, fin de vida útil) equivale a una probabilidad muy alta de compromiso. La prioridad de asegurar la identidad la respalda el dato de Beazley ya citado: dos de cada tres intrusiones de ransomware entraron por credenciales.
La velocidad, en cambio, va en dirección contraria a los procesos internos: la mediana del tiempo hasta la corrección completa de las vulnerabilidades del catálogo estadounidense de explotación conocida (KEV) subió a 43 días, frente a 32 el año anterior, y solo el 26% de las vulnerabilidades de ese catálogo quedó completamente corregida en 2025, cuando el año anterior fue el 38%, según el informe DBIR de Verizon. Amazon documentó intentos de explotación de dos fallos de PHP cuatro días antes de su divulgación pública, y su director de seguridad, CJ Moses, resume en ese informe que un plazo de 7 o 30 días para parchear «asume un retraso que ya no existe». Priorizar las vulnerabilidades que se explotan de verdad, en lugar de perseguir cada boletín, es la respuesta que proponen esas fuentes. Su eficacia dependerá de cada organización.
Y mucho cuidado porque la Unión Europea empieza a trasladar la responsabilidad a los fabricantes: desde el 11 de septiembre de 2026, el Reglamento de Ciberresiliencia (CRA) les obliga a notificar las vulnerabilidades activamente explotadas y los incidentes graves que afecten a la seguridad de sus productos, con un primer aviso en 24 horas, y desde diciembre de 2027 exigirá seguridad por diseño y un período de soporte declarado. La directiva NIS2 amplía por su parte las obligaciones de gestión de riesgo a dieciocho sectores. Son obligaciones en marcha, no resultados. En la misma línea, Richard Horne, consejero delegado del Centro Nacional de Ciberseguridad británico (NCSC), pide en su discurso anual dejar de comprar tecnología barata que muere sin soporte y tratar el fin de vida útil como un riesgo de comité, no de sótano.
Donde sí hay resultados medidos es en la coordinación posterior al ataque (los 2.800 millones de dólares congelados tras el robo de Binance) y en la medición continua: en Finlandia, los ataques de denegación de servicio no causaron interrupciones significativas en 2025, un aviso urgente sobre phishing frenó los casos hacia el final del año y los bancos bloquearon o recuperaron más de la mitad de los 148 millones de euros que se intentó defraudar, según el balance anual del centro nacional de ciberseguridad finlandés, sin que eso demuestre por sí solo qué medida funcionó en cada ocasión. El NCSC emitió además más de 110.000 alertas tempranas por los fallos de PHP de este otoño, una actividad cuya eficacia no se ha medido públicamente. Y la misma IA que preocupa se usa para defender: el proyecto Glasswing de Anthropic asegura haber parcheado fallos críticos antes de su explotación, incluida una vulnerabilidad de 27 años en OpenBSD, también según la propia compañía.
El proceso democrático: transparencia, vigilancia y un límite honesto
Algo que preocupa sobremanera es que esta ola de ataques vale también para los procesos democráticos, cuya exposición es de otra naturaleza: una intrusión técnica y una campaña de manipulación informativa son fenómenos distintos, aunque pueden combinarse. La defensa documentada tiene hoy tres patas. La primera son las obligaciones legales a las grandes plataformas: el Reglamento de Servicios Digitales (DSA) les exige evaluar y mitigar los riesgos sistémicos para la integridad de las elecciones, y sus registros de transparencia publicitaria permiten a terceros analizar las campañas. La segunda es la vigilancia institucional, como el cuarto informe del Servicio Europeo de Acción Exterior sobre manipulación informativa. La tercera es la capacidad de respuesta: tras las elecciones presidenciales de Rumanía, la Comisión Europea abrió en diciembre de 2024 un procedimiento formal contra TikTok por posible incumplimiento de esas obligaciones, como contamos entonces, un proceso para el que la ley no fija plazo de cierre.
En España, con elecciones generales convocadas para el 29 de noviembre, la empresa de inteligencia de fuentes abiertas Golden Owl publicó esta semana un estudio que describe una maquinaria híbrida de influencia dirigida contra esos comicios. Conviene leerlo con interés pero con cautela: procede de una firma que comercializa servicios de detección de estas amenazas, sus cifras describen actividad observada y no intención probada, y el propio informe reconoce que no puede determinar si esa actividad alterará un solo voto. Detectar no es neutralizar.

Un caso reciente ilustra cómo una operación de desinformación puede aprovechar una crisis real. Según una evaluación interna de la Unión Europea a la que ha tenido acceso Reuters, la red encubierta rusa conocida como Operation Overload, también llamada Matryoshka o Storm-1679, aprovechó los disturbios de octubre en Francia, protestas contra el coste de la vida y los servicios públicos que derivaron en violencia, para difundir vídeos que suplantaban la identidad de medios occidentales y propagaban afirmaciones falsas sobre los disturbios. El objetivo, según el documento, elaborado por los especialistas en desinformación del Servicio Europeo de Acción Exterior, era presentar al Gobierno francés como débil y cada vez más autoritario. La evaluación no encuentra evidencia de que esos actores instigaran o escalaran las protestas, y Reuters no pudo verificar de forma independiente las afirmaciones contenidas en el informe.
La operación no es nueva ni exclusiva de Francia. El Institute for Strategic Dialogue (ISD), un centro de análisis británico, la documentó este septiembre dirigida contra las elecciones regionales y municipales de Alemania, con 269 publicaciones en 21 días. En Francia, VIGINUM, el servicio gubernamental de vigilancia frente a injerencias digitales extranjeras, caracterizó cuatro injerencias durante las elecciones municipales de marzo de 2026, dos de ellas ejecutadas con modos operativos prorrusos ya conocidos. Hay también una pata defensiva concreta: para esos comicios Francia activó una red de coordinación y protección electoral que difundió boletines públicos semanales, y el ISD subraya que los patrones repetitivos de la operación, con narrativas recicladas y errores básicos de producción, ayudan a anticiparla e identificarla.
Tal Be’ery, cofundador y jefe de tecnología de la firma de seguridad ZenGo, sostiene que la defensa que queda es sobre todo económica: mantener la explotación tan cara y poco rentable que no compense. A eso se suma la cola larga del daño: Golden Owl localizó a la venta en la dark web más de 13 millones de registros de ciudadanos españoles y 113.000 combinaciones de correo y contraseña de brechas anteriores, reutilizables para suplantaciones futuras. La filtración no termina cuando se contiene el incidente: alimenta el siguiente.
La pregunta de si podemos defendernos no tiene una respuesta absoluta, y quizá esa sea la respuesta. Lo que documentan estas semanas es más acotado pero no por ello menos preocupante: los ataques más sonados prosperaron donde faltaban medidas básicas que las autoridades llevaban tiempo recomendando, y la defensa que funciona se parece más a un proceso mantenido que a una compra de un sistema puntual. Inventario de lo expuesto, identidades aseguradas, corrección priorizada de lo que se explota, fabricantes que respondan del ciclo de vida de sus productos y planes para seguir operando cuando, aun así, algo falle. No hay victoria definitiva ni perímetro blindado, nuestra capacidad de defensa dependerá de sostener ese proceso de forma permanente.




¿Podemos defendernos? La nueva dimensión de los ciberataques

Google pagará la energía y la infraestructura de su nuevo centro de datos de 17.000 millones de dólares en Wyoming

8 de cada 10 españoles piden límites a la creación cultural con IA

IREN ya puede construir su campus de IA de 300 MW en Badajoz

NVIDIA investiga el alcance de la relación de su CEO, Jensen Huang, con una supuesta espía china

Atos y NxN Data Centers se alían para crear una plataforma digital soberana entre España y Portugal

«Tenemos una solución sólida, desde salas de control de un solo operador hasta el broadcast»

50 años de EMACS, el editor que dio origen al software libre

Cinco megatendencias tecnológicas que transformarán el mundo la próxima década

Los agentes de IA pueden tener a una persona supervisándolos, pero ya no es suficiente

«Con la IA, lo más complicado suele ser la gestión del cambio en la organización»

Huawei Connect 2026: IA, multicloud y soberanía
¿Podemos defendernos? La nueva dimensión de los ciberataques

Qué perfiles profesionales de IA tendrán más demanda

Intel avanza en infraestructura abierta pensada para la IA agéntica

CXMT se adelanta a Samsung, Micron y SK Hynix: lanzará memoria DDR5 basada en arquitectura 4F² antes de 2027
Los agentes de IA pueden tener a una persona supervisándolos, pero ya no es suficiente
«Tenemos una solución sólida, desde salas de control de un solo operador hasta el broadcast»
-
 NoticiasHace 4 días
Tres de cada cuatro directivos españoles encuestados prevén gastar más en ciberseguridad en 2027, con la IA como prioridad
-
 NoticiasHace 4 días
Esade e IBM proponen un modelo de resiliencia para gestionar la dependencia tecnológica desde el consejo
-
 NoticiasHace 4 días
El revés de los centros de datos en las elecciones de EE.UU.: qué puede cambiar para la industria y para España
-
 NoticiasHace 7 días
Sage anuncia los Fondos Transformación IA: 3,5 millones para llevar IA a las pymes