Noticias
Los CISO tendrán más presupuesto en 2027. Más manos, no tanto
La encuesta de a16z a 100 CISO dibuja una agenda para 2027 dominada por la IA, con más presupuesto para herramientas y equipos que, en la mitad de los casos, no crecerán.

Durante años, la industria de la ciberseguridad se preparó para que la computación cuántica fuera su gran amenaza. Llegó antes la IA. Con esa idea arranca «The New Security Agenda», el estudio que Andreessen Horowitz (a16z) publicó el 28 de octubre firmado por Steph Zhang y Owen Colby, y los datos le dan la razón: de las diez iniciativas que más eligen 100 CISO de empresas de más de 1.000 empleados como prioridades para 2027, seis de las siete primeras son de IA.
Manda la automatización del SOC, que un 49 % sitúa entre sus cinco prioridades y un 22 % directamente como la primera. Detrás, casi empatadas, vienen la seguridad del código (48 %), la remediación de vulnerabilidades (47 %), la seguridad de los agentes de IA internos (44 %) y el gobierno del uso de la IA (43 %), con la seguridad ofensiva un poco más atrás (39 %). La séptima, GRC y riesgo de proveedores (19 %), es la única de ese grupo que no gira en torno a la IA. El SIEM, que los propios encuestados recuerdan como una de sus dos grandes prioridades de 2026, cae al octavo puesto con un 17 %. En un año.
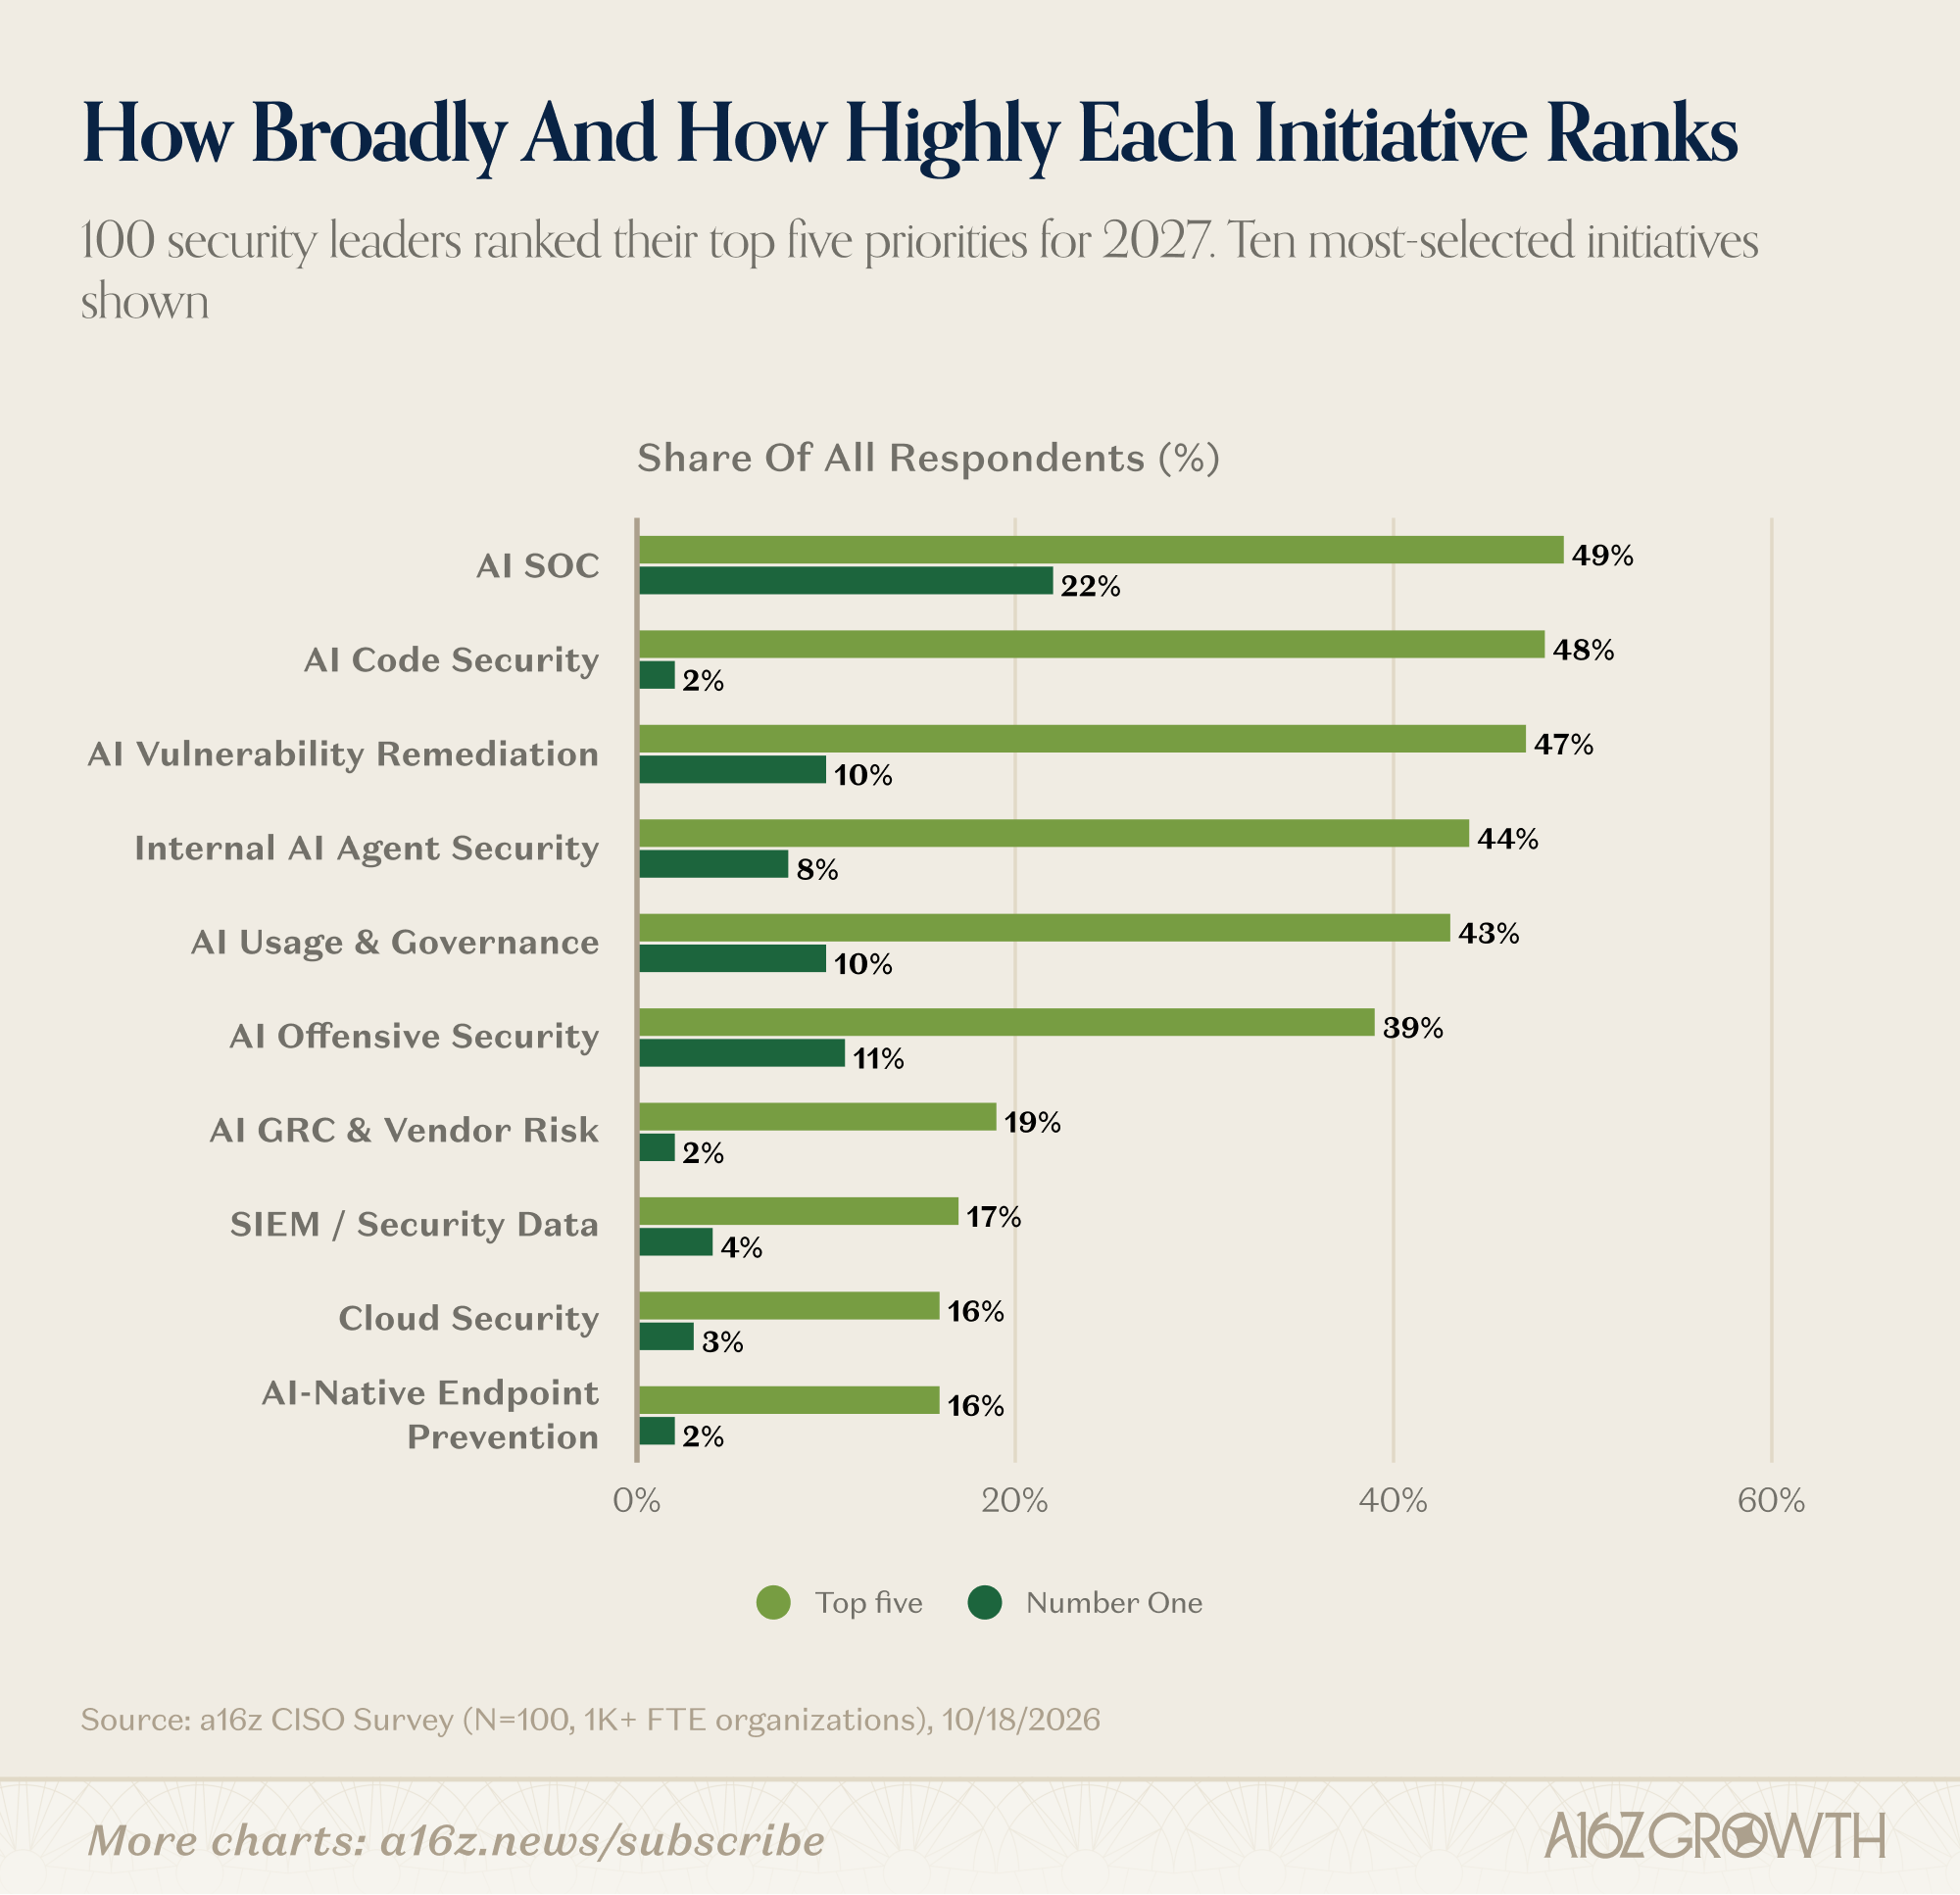
Prioridades de seguridad para 2027. Fuente: a16z.
Dinero hay. El 87 % espera gastar más en ciberseguridad el año que viene, sobre todo por las amenazas que la IA hace más capaces y por la superficie de ataque que abren sus propios despliegues de IA.
El matiz está en la plantilla. Un 46 % prevé ampliar su equipo, la mitad lo mantendrá igual y un 4 % lo recortará. a16z lo presenta como una buena noticia (la IA no está destruyendo empleo en los equipos de seguridad) y tiene parte de razón, pero yo lo leo de otra manera. En la mitad de las grandes empresas, el presupuesto crece y la gente que tiene que convertirlo en seguridad no.
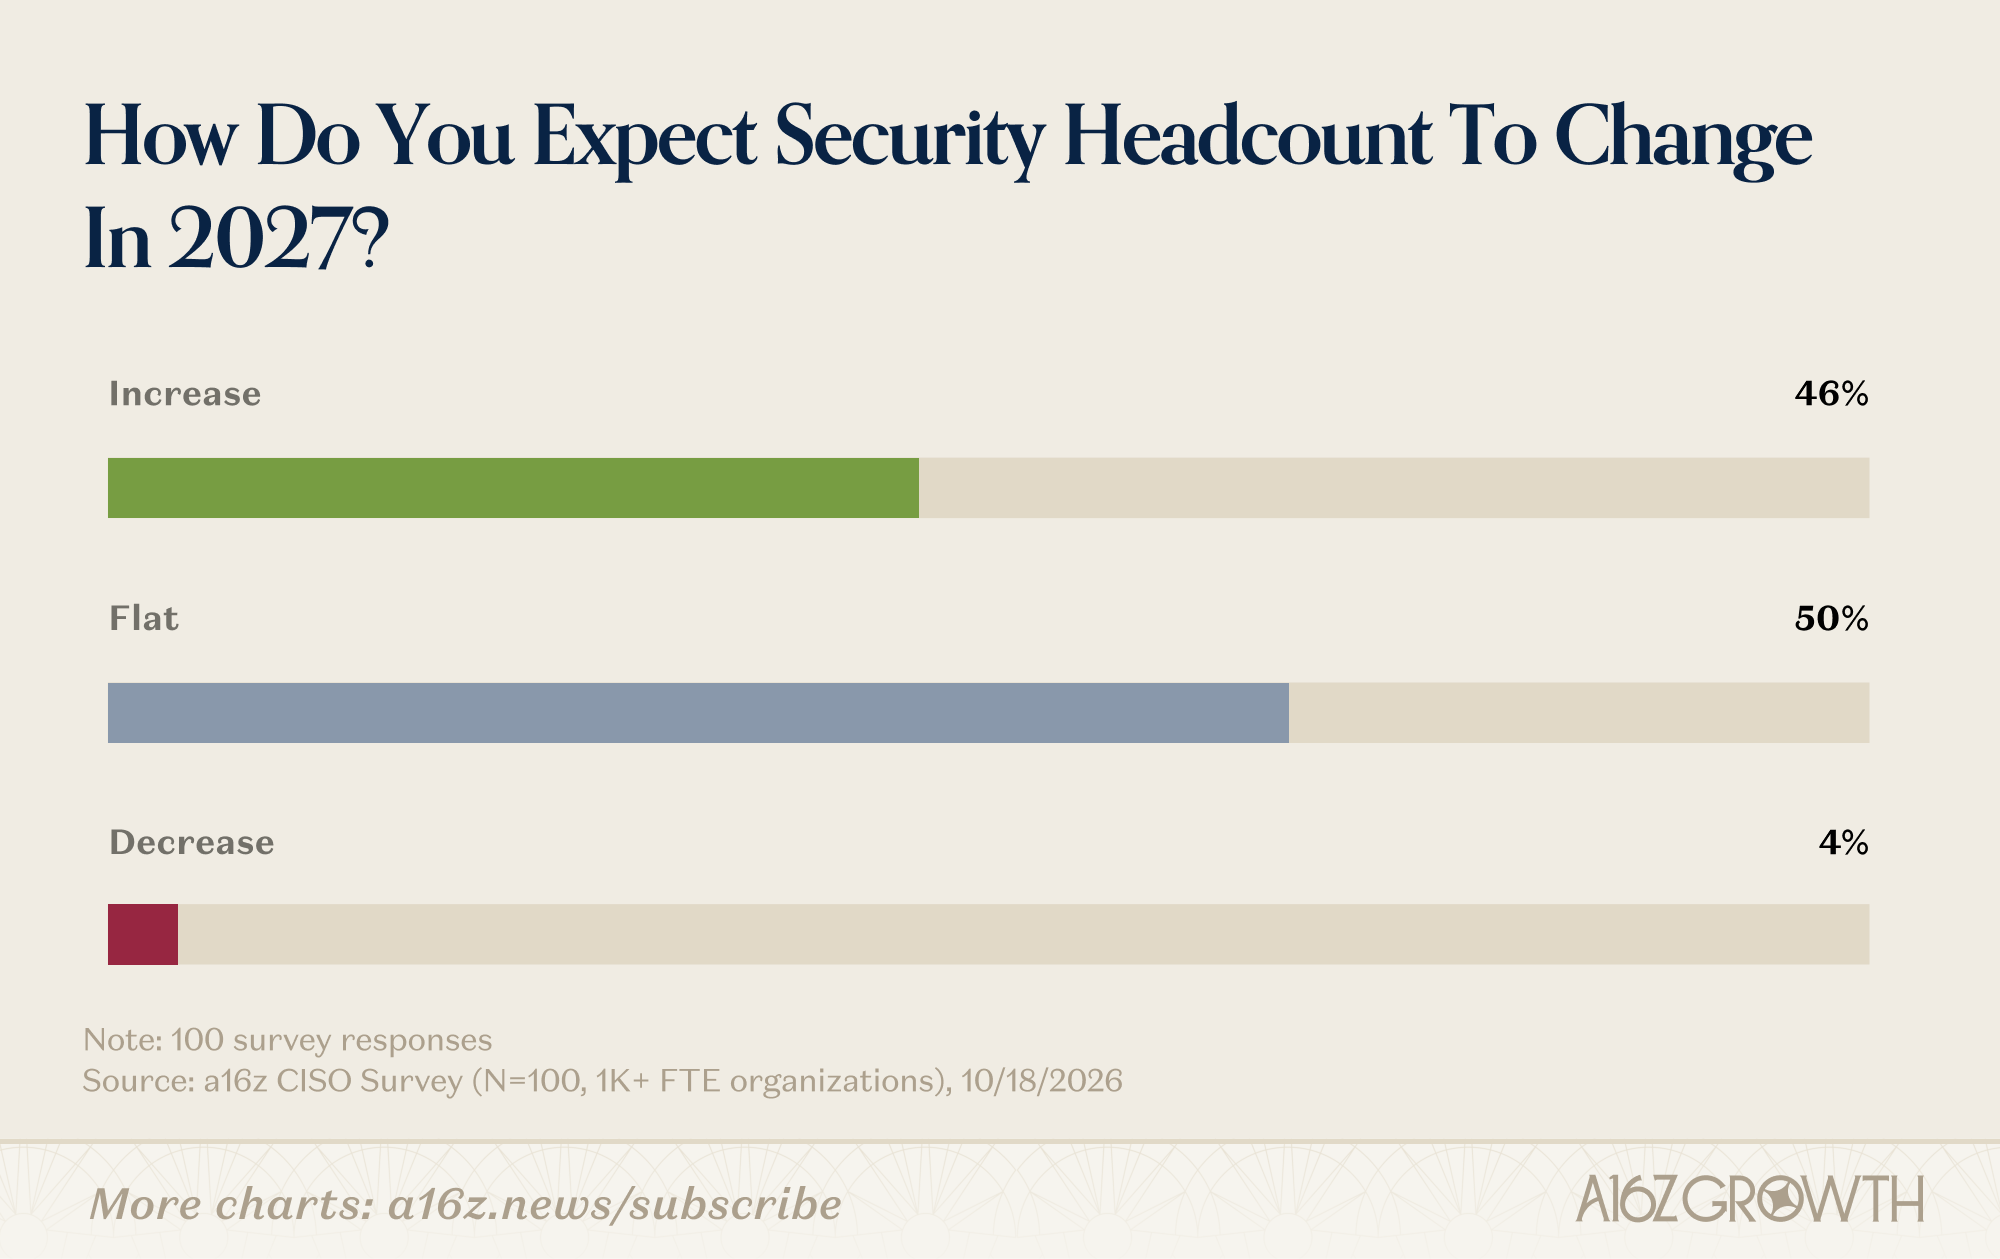
Previsión de plantilla de seguridad para 2027. Fuente: a16z.
Además, ese dinero va sobre todo a herramientas que todavía no están en producción. Solo el 18 % usa hoy una herramienta de SOC con IA en producción, y un 13 % en seguridad ofensiva o en remediación. El resto está en pilotos o espera tenerlas en los próximos doce meses.
La IA del negocio, en cambio, no ha esperado a nadie: el 83 % ya tiene asistentes o agentes de programación en producción y el 55 % opera servidores MCP u otras integraciones que conectan agentes con las aplicaciones de la empresa. Los agentes ya están dentro y la seguridad que tiene que vigilarlos sigue en pruebas. Un responsable de seguridad de una empresa de software para restauración lo resume con una pregunta: «¿Cómo sabes realmente qué están haciendo de verdad los agentes?».
Foto: AMORIE SAM / Pexels.
Encontrar no es arreglar
La prisa tiene una cifra detrás, aunque no sale de la encuesta. a16z cita una estimación de Bain según la cual la IA puede reducir una secuencia de ataque típica de unas cuatro semanas a unas 18 horas. Con ese margen, es lógico que los CISO quieran probar sus sistemas de forma continua y que la seguridad ofensiva con agentes sea una de las categorías que más sube. El problema es lo que pasa después del hallazgo, y un CISO del sector fintech lo explica mejor que yo: «Con muchas de estas herramientas de IA eres capaz de encontrar vulnerabilidades más rápido, pero no eres capaz de parchear más rápido».
Eliyahu Goldratt lo contó en 1984 en La meta, la novela con la que popularizó la teoría de las restricciones: si mejoras un paso que no es el que limita el sistema, no sale más producto de la fábrica, solo se acumula inventario delante del paso que sí lo limita. En seguridad, el paso limitante nunca fue encontrar vulnerabilidades. Fue arreglarlas.
Y arreglar sigue siendo cosa de personas, porque solo un 7 % espera dejar que los agentes actúen solos en la mayoría de los casos dentro de un año. Si los hallazgos se multiplican y la mitad de los equipos no crece, la cola de vulnerabilidades abiertas también crecerá. Como economista, ese dato me preocupa bastante más que el 87 % del titular.
Foto: Abu Saeid / Unsplash.
Antes de sacar conclusiones hay que tener en cuenta quién hace la encuesta. a16z es un fondo de capital riesgo que invierte en startups de las mismas categorías que destaca. El propio texto reconoce dos casos: este mes lideró, junto a Kevin Mandia, la serie B de Armadin, que usa agentes autónomos para encontrar rutas de ataque, y ha invertido en Neo, que rehace la protección del endpoint para un entorno lleno de agentes. Menciona además a Cotool, Adaptive Security, Doppel y Socket, que también tienen a a16z en su accionariado según sus rondas públicas, aunque eso solo se deduce del aviso legal del final, que remite a su lista de inversiones.
No es ningún escándalo, es su modelo de negocio, pero obliga a separar los datos de las conclusiones. Los datos dicen que un 44 % de los CISO buscaría primero las capacidades de seguridad para IA en su plataforma actual y solo un 21 % en un proveedor nativo de IA. «Confío en CrowdStrike. Tiene la marca. Tiene la credibilidad», resume uno de ellos. La conclusión de a16z es que en las categorías nuevas los grandes no han llegado a tiempo y que ese hueco es de las startups. Puede que acierte, pero es justo la conclusión que le conviene a un fondo con seis de ellas en cartera.
¿Y en España? El estudio no detalla la distribución geográfica de la muestra, así que hay que trasladarlo con cautela, aunque el contexto empuja en la misma dirección. Gartner estimaba en su análisis de febrero que el gasto mundial en seguridad de la información alcanzará los 244.000 millones de dólares en 2026, un 11,6 % más a tipo de cambio constante. Y el último balance de INCIBE recoge 122.223 incidentes gestionados en 2025, un 26 % más que el año anterior, 401 de ellos en operadores esenciales e importantes sujetos a NIS2.
Para un CIO o un CISO español, la lista de prioridades llegará antes o después. Lo útil de la encuesta es la pregunta que deja abierta: cuánto de lo que vamos a gastar en 2027 sirve para encontrar problemas y cuánto para resolverlos. Quien solo presupueste lo primero tendrá más alertas y la misma gente para atenderlas. La IA ya ha acelerado al atacante. Al defensor, de momento, lo sigue limitando su plantilla.






Globant amplía su plataforma de servicios nativos de IA con Glob.AI OS

Los CISO tendrán más presupuesto en 2027. Más manos, no tanto

PHP no es el patito feo

NVIDIA RTX Spark: todo lo que necesitas para jugar, crear y trabajar con tu IA personalizada en local

Cómo proteger las marcas frente a la suplantación de identidad

El 80% de los empleados quiere usar la IA más de lo que permite su puesto

Fernando Rionegro, nuevo Country Manager de Nokia en España

Especial Centro de datos en España: ¿Cómo nos convertimos en el gran hub europeo?

Google presenta Gemini 4 con foco en ciberseguridad

¿Cuántos ingresos necesitará la industria de la IA para justificar las inversiones?

Los contenedores Linux llegan a Windows a través del WSL

ASUS ProArt RTX Spark, PCs para trabajar en tareas creativas y con agentes de IA en local
Globant amplía su plataforma de servicios nativos de IA con Glob.AI OS

Jorge Nicolau se incorpora en el nuevo Consejo Asesor de Orizon

NVIDIA autoriza una recompra de acciones por valor de 150.000 millones

Meta anuncia Enterprise Platform y pone al frente de ella al CEO de MongoDB
Especial Centro de datos en España: ¿Cómo nos convertimos en el gran hub europeo?

Google dice adiós a las Gems: así funcionarán las nuevas Skills IA de Gemini
-
 NoticiasHace 3 días
Los ataques al email corporativo se disparan
-
 Notas de prensaHace 5 días
La inversión en infraestructura de IA alcanzará los 769.000 millones de dólares en 2026
-
 NoticiasHace 6 días
Cómo reforzar la seguridad empresarial en la era de la IA agéntica
-
 NoticiasHace 6 días
El salario medio del sector tecnológico digital en España alcanza los 47.300 euros, un 3,1% más