Noticias
Ocho medidas para proteger datos sensibles en tu Ultrabook

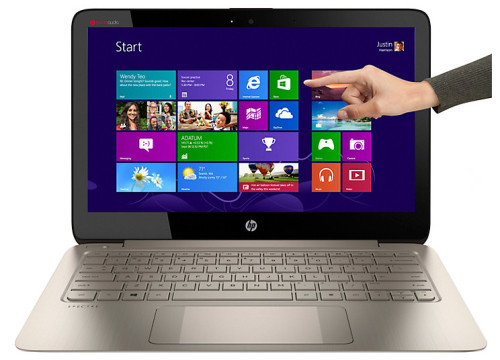
Las violaciones de seguridad en la pequeña y mediana empresa siguen en aumento, así como la dificultad para cumplir con la normativa y requisitos exigidos para salvaguardar completamente los datos de clientes y empleados.
La percepción del riesgo en las Pymes tampoco ha aumentando como hubiera sido necesario como mostraban informes de años anteriores.
«A medida que los criminales cibernéticos han puesto sus ojos en las empresas más pequeñas, es importante que los dueños de negocios tomen medidas proactivas para proteger los datos y minimizar la probabilidad de incumplimiento».
Por ello y además de medidas personales para aumentar la eficiencia y seguridad de tu Ultrabook hay otras imprescindibles de administración para prevenir la violación de datos en las Pymes y que podemos concretar en las ocho siguientes:
1. Bloquear y proteger datos confidenciales de clientes, pacientes o empleados, especialmente datos sensibles e información personal identificable (PII) como números de seguridad social, registros médicos o datos de tarjetas de crédito.
2. Restringir el acceso de los empleados a los datos sensibles con bloqueo de red especialmente en máquinas ubicadas en espacios públicos como áreas de recepción.
3. Reciclar y destruir datos de clientes, pacientes o empleados cuando no sean necesarios, contenido en medios físicos y también virtuales como ordenadores o unidades de almacenamiento de segunda mano vendidas o desechadas.
4. Implementar políticas de privacidad revisadas al menos anualmente y con capacitación del personal.
5. Usar contraseñas. Toda la plantilla debe contar con nombre de usuario y contraseña cambiada al menos cada tres meses para evitar accesos no autorizados a los equipos informáticos. Conviene realizar auditorías de seguridad. También son recomendables los cortafuegos.
6. Utilizar cifrado de datos ayuda a proteger la privacidad y seguridad de los equipos, especialmente en pendrives, portátiles, dispositivos móviles y unidades de copias de seguridad.
7. Asegurar el acceso remoto a la red empresarial con redes privadas virtuales debidamnte habilitadas y con autenticación múltiple.
8. Actualización de sistemas y software de forma regular, en especial suites de seguridad con antivirus y cortafuegos, y software para resolver vulnerabilidades en sistemas operativos y aplicaciones.








HP Wolf Security revela falsos agentes de IA para robar criptomonedas

ASUS lanza el Ascent QN10 para IA local

Europa restringirá el acceso de menores de 13 años a redes sociales

Snowflake anuncia la disponibilidad de AI Data Cloud en la región AWS Europa (España)

AMD subirá un 10% el precio de sus chips desde el último trimestre de 2026

Google lanza el Instituto DeepMind para debatir sobre la Inteligencia Artificial General

Casi la mitad del uso de IA empresarial elude la seguridad corporativa y crea lagunas de visibilidad

Globant nombra COO a Fernando Matzkin

Tim Cook se despide de la comunidad y da la bienvenida al nuevo CEO de Apple

Expertos internacionales estudian los riesgos catastróficos de la IA

Intel detalla su nueva plataforma de procesamiento Xeon 7 ‘Diamond Rapids’

Los centros de datos en España tendrán que consumir un mínimo del 80% de energía renovable
HP Wolf Security revela falsos agentes de IA para robar criptomonedas

NVIDIA sube los precios de sus chips para servidores de IA

SanDisk introduce nuevos SSD para NAS

Los ingresos por ventas de semiconductores en 2026 llegarán a 1,6 billones
Expertos internacionales estudian los riesgos catastróficos de la IA
Casi la mitad del uso de IA empresarial elude la seguridad corporativa y crea lagunas de visibilidad
-
 A FondoHace 6 días
El miedo a la IA: más voces piden echar el freno (China incluida), mientras Trump quiere acelerar
-
 ContentHace 6 días
UVic-UCC y Huawei: Cómo crear una base digital más inteligente para el futuro de la educación superior
-
 NoticiasHace 5 días
NVIDIA añade la RTX PRO 5500 Blackwell a su oferta de visualización profesional
-
 NoticiasHace 5 días
Microsoft nombra a Natalia Maeso responsable de Estrategia de Regiones Cloud y Centros de Datos del Sur de Europa